La risposta onesta: inizialmente ce l’ha chiesta un bando. Quella più interessante: una volta dentro, abbiamo capito perché valeva la pena farlo davvero.
Partiamo dalla verità, che è sempre più utile del comunicato stampa.
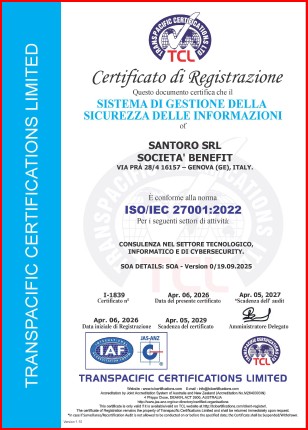
Qualche tempo fa abbiamo deciso di registrarci come fornitori abilitati per il Voucher Cloud e Cybersecurity — uno dei bandi ministeriali pensati per supportare le PMI italiane nel percorso di digitalizzazione e sicurezza informatica. Il requisito? Certificazione ISO/IEC 27001.
Avremmo potuto fermarci lì, archiviarla come “cosa burocratica necessaria” e andare avanti. Invece è successa una cosa strana: più ci entravamo dentro, più ci rendevamo conto che lo standard stava mettendo il dito esattamente dove faceva male.
Cosa chiede davvero la ISO 27001
Mappare i rischi reali, non quelli che ci fanno comodo ignorare
Documentare le procedure (sì, anche quelle che “tanto le sappiamo a memoria”)
Definire chi fa cosa quando qualcosa va storto
Migliorare in modo continuo — non una volta sola e dimenticarselo
In un’azienda come la nostra, che vive di fiducia — i nostri clienti ci affidano le loro reti, i loro dati, la loro continuità operativa — avere un sistema di gestione della sicurezza certificato da un ente terzo non è una decorazione sul sito. È la risposta concreta alla domanda che ogni cliente dovrebbe fare al proprio fornitore IT: “Come fai a dirmi che i miei dati sono al sicuro con te?”
Il vero errore che vediamo ogni giorno
Lavoriamo con le PMI. Le conosciamo bene. E il ragionamento che sentiamo più spesso è questo:
“Siamo piccoli, chi vuoi che attacchi noi. La sicurezza è roba da grandi aziende.”
Questo ragionamento è sbagliato — e i numeri lo confermano ogni anno. Gli attacchi alle PMI sono aumentati proprio perché le PMI si difendono meno. Non perché siano obiettivi meno interessanti: spesso sono fornitori di aziende più grandi, custodi di dati sensibili di clienti, nodi critici in supply chain che qualcuno vuole compromettere.
La sicurezza non è un costo. È un investimento — esattamente come l’assicurazione sulla sede, o il backup dei dati contabili. Non lo noti quando funziona. Lo piangi quando manca.
Cosa significa per voi, concretamente
Quando scegliete Santoro come partner IT, non state scegliendo solo un tecnico che risponde al telefono. State scegliendo un’azienda che ha dimostrato — a un ente certificatore indipendente — di avere processi seri, documentati e verificabili per proteggere le informazioni che vi riguardano.
Non perché lo diciamo noi. Perché lo ha verificato qualcun altro.